 Par Tsuky
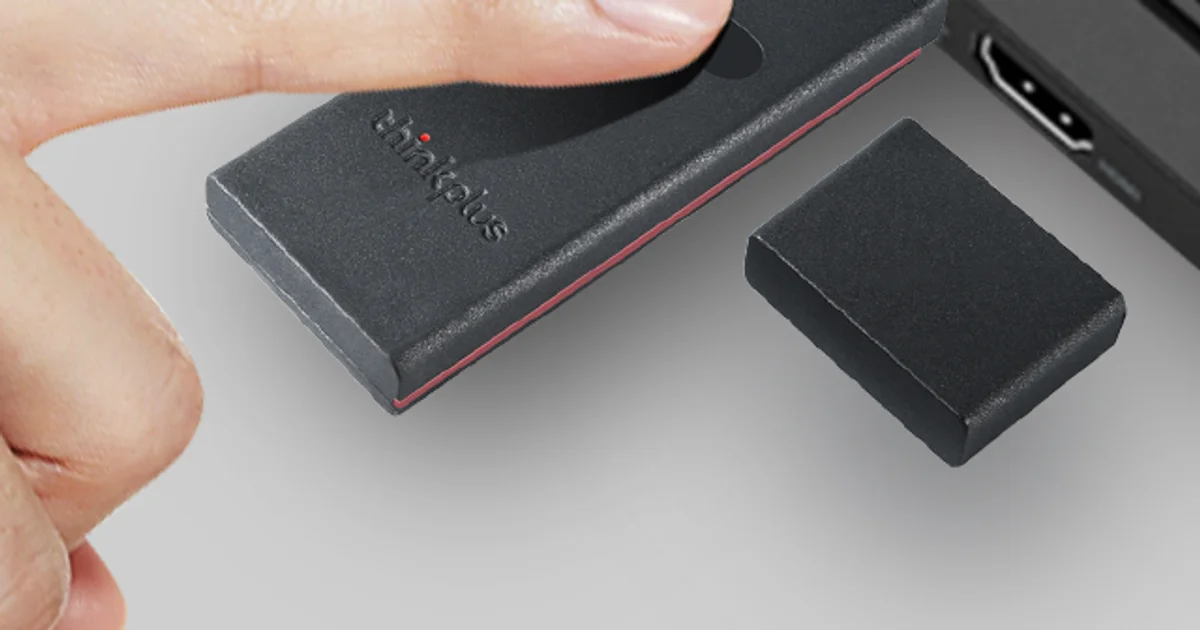
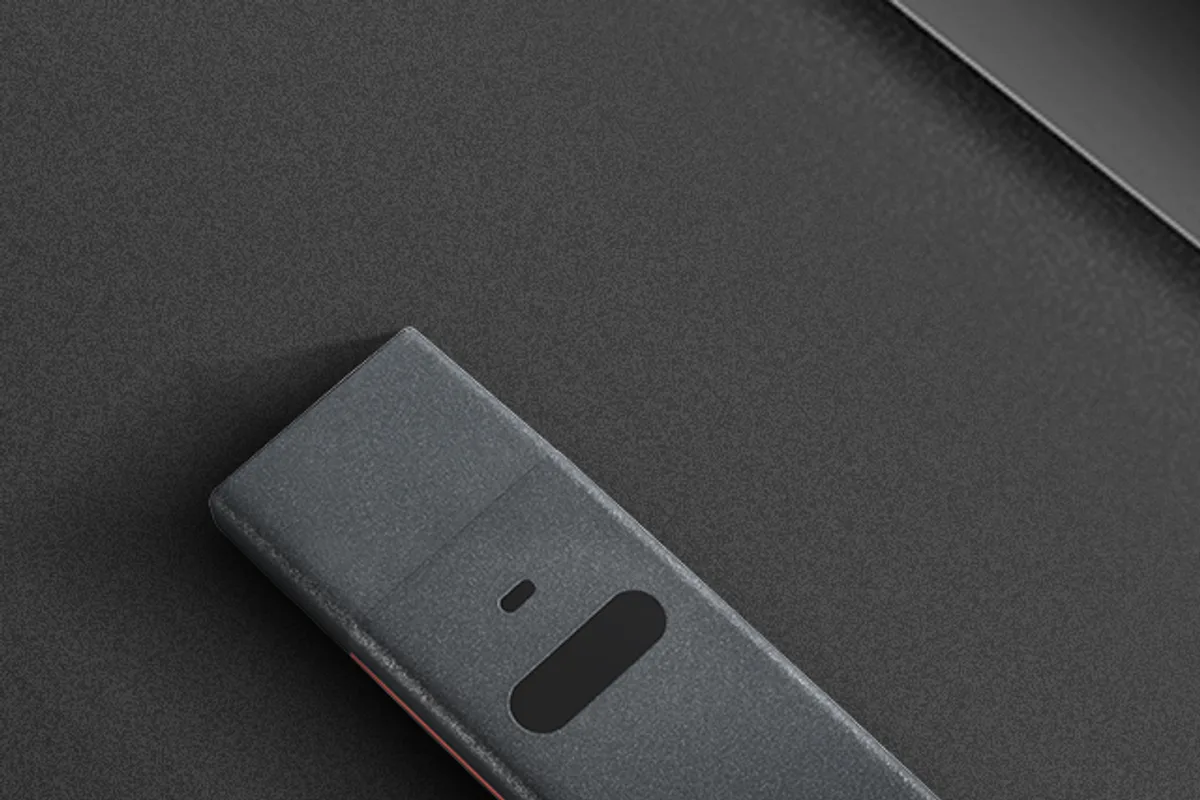
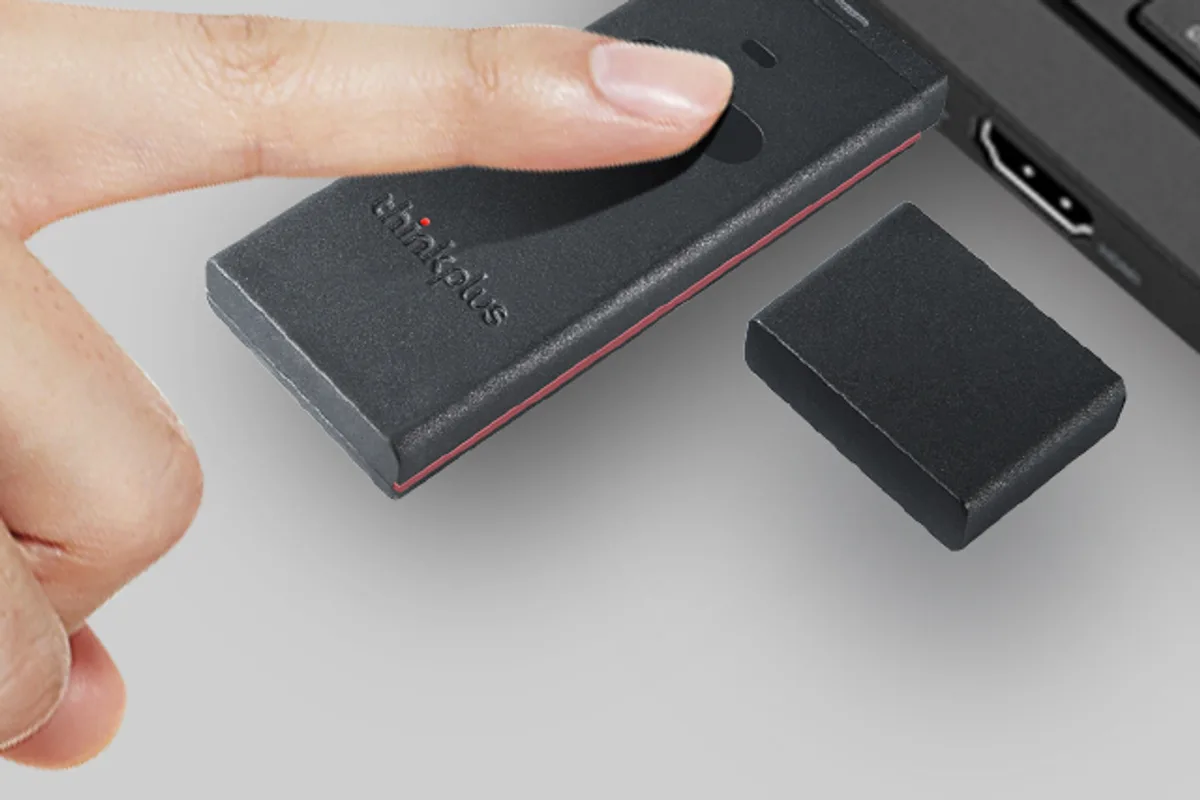
La promesse semblait rassurante. Une clé USB professionnelle, un lecteur d'empreintes digitales et un argument commercial de chiffrement AES : pour transporter des documents de travail ou des fichiers personnels, la Lenovo ThinkPlus FU100 pouvait apparaître comme une solution plus sûre qu'un support classique.
Mais lorsque le chercheur Xusheng Li a examiné sa conception interne, le dispositif de protection s'est révélé radicalement différent de ce que la présentation commerciale laissait attendre.
À l'intérieur du boîtier se trouvait une carte mémoire ordinaire. Les fichiers étaient conservés en clair. Le lecteur biométrique servait essentiellement à autoriser ou non la connexion du stockage à l'ordinateur.
En conséquence, une personne disposant physiquement du périphérique pouvait potentiellement contourner cette protection en accédant directement au support de stockage.
L'affaire refait surface dans la presse technologique le 1er novembre 2026, à la faveur de la publication d'une enquête récapitulant les découvertes de Xusheng Li et d'autres faiblesses identifiées dans des solutions de stockage sécurisé.
Ce n'est toutefois pas une vulnérabilité découverte pour la première fois en novembre. Lenovo avait été alerté en 2025 et avait publié son avis de sécurité en janvier 2026.
Un lecteur d'empreintes qui verrouillait la connexion, pas les fichiers
Le problème de la ThinkPlus FU100 repose sur une différence fondamentale entre contrôle d'accès et chiffrement.
Le contrôle d'accès détermine qui peut utiliser normalement un système. Le chiffrement transforme les données en un contenu qui ne peut pas être interprété sans la clé cryptographique appropriée.
Dans un périphérique correctement chiffré, retirer physiquement la mémoire de son boîtier ne devrait pas suffire à retrouver des documents lisibles.
Avec l'exemplaire de FU100 analysé par Xusheng Li, l'accès biométrique contrôlait essentiellement l'activation de la liaison USB.
La carte mémoire conservait les fichiers sans la protection cryptographique attendue.
Cette architecture crée une faiblesse très différente d'une erreur de reconnaissance d'empreintes digitales.
Même un capteur biométrique extrêmement fiable ne peut pas protéger des données qui restent lisibles lorsqu'on contourne matériellement le mécanisme contrôlé par ce capteur.
Le problème ne tient donc pas à la possibilité de reproduire une empreinte ou de tromper le lecteur. Il réside dans l'absence de lien effectif entre l'authentification et la confidentialité des fichiers stockés.
Lenovo mettait pourtant en avant la protection AES
La documentation commerciale officielle de la ThinkPlus FU100 présente une combinaison de chiffrement des données AES et de contrôle d'accès par empreinte digitale.
Elle mentionne également la possibilité de créer des espaces de stockage publics et protégés, ainsi qu'un système de reconnaissance biométrique rapide.
Ces caractéristiques donnent l'impression d'une protection comportant plusieurs couches.
L'enquête technique a précisément mis en cause l'une des couches les plus importantes : la confidentialité effective des informations conservées sur le support.
Ce constat ne signifie pas que l'algorithme AES a été cassé.
Le chercheur n'a pas eu besoin de trouver une faiblesse mathématique dans AES-256 pour accéder aux données.
Le problème était plus élémentaire : les fichiers observés n'étaient pas chiffrés comme attendu.
Pour un acheteur, la distinction est considérable. Un algorithme cryptographique peut être robuste alors que le produit qui prétend l'utiliser ne l'applique pas correctement.
La sécurité réelle dépend donc de l'architecture de l'appareil et de la façon dont les clés et les données sont gérées, pas uniquement du nom de l'algorithme inscrit sur la fiche technique.
La découverte initiale remonte à 2025
Xusheng Li, chercheur associé à Vector 35, a procédé à l'analyse de la clé en 2025.
Selon le compte rendu publié par HackingPassion, il a signalé la vulnérabilité à Lenovo au mois d'août de cette année-là.
Une première réponse industrielle aurait consisté à rendre l'accès physique à la carte mémoire plus difficile en la recouvrant de résine époxy.
Une telle mesure peut compliquer le démontage d'un appareil.
Elle ne constitue cependant pas un chiffrement des données.
Une protection physique peut ralentir une personne cherchant à extraire une carte mémoire, mais elle ne garantit pas que le contenu deviendra illisible si cette extraction réussit.
La recherche a ensuite été présentée dans le cadre de la conférence RE//verse 2026, organisée en mars.
L'histoire a donc déjà connu plusieurs étapes : identification technique, signalement au constructeur, mesures correctives, publication de l'avis de sécurité, puis nouvelle médiatisation.
La date du 1er novembre 2026 correspond à cette dernière étape et à la diffusion plus large des travaux complémentaires.
Quatre références Lenovo figurent dans l'avis de sécurité
Lenovo a publié l'avis LEN-210545, initialement daté du 13 janvier 2026 et référencé dans sa base de connaissances chinoise le 14 janvier.
Le document classe les vulnérabilités concernées comme étant de gravité élevée.
Il identifie quatre produits : ThinkPlus FU100, ThinkPlus FU200, ThinkPlus TU800 et ThinkPlus TSD303.
Trois identifiants CVE sont associés à l'avis.
CVE-2025-13453 concerne une possibilité de lecture de données stockées par une personne disposant d'un accès physique à certains périphériques USB.
CVE-2025-13454 vise une faiblesse du logiciel de configuration susceptible de permettre à un utilisateur local authentifié d'accéder à des informations sensibles.
CVE-2025-13455 concerne un contournement possible de l'authentification de l'appareil et l'enregistrement d'une empreinte digitale non autorisée par un utilisateur local authentifié.
Ces vulnérabilités ne doivent pas être confondues entre elles.
La présence de quatre modèles dans le même avis ne signifie pas que tous utilisent une carte mémoire non chiffrée comme la FU100 analysée.
Chaque produit possède ses propres caractéristiques et les défauts observés peuvent différer.
Une correction existe, mais elle ne passe pas nécessairement par un téléchargement
Lenovo indique avoir mis en place une solution corrective matérielle pour les produits concernés.
Le constructeur propose une prise en charge gratuite après vérification du numéro de série.
Selon l'avis officiel, les utilisateurs doivent contacter le service d'assistance Lenovo en Chine, qui détermine si l'appareil doit être envoyé pour remplacement ou peut bénéficier d'une intervention de mise à jour sur place.
Le numéro communiqué par le constructeur pour cette procédure est le +86 400-640-1886.
Il s'agit du canal chinois mentionné dans l'avis, pas d'une ligne d'assistance internationale universelle.
Les propriétaires situés dans d'autres pays doivent vérifier les modalités applicables auprès du support Lenovo correspondant à leur région.
Il serait imprudent de supposer qu'un téléchargement générique ou une mise à jour de Windows corrige automatiquement les appareils concernés.
La méthode exacte de remédiation dépend du produit et de la procédure définie par Lenovo.
Le constructeur recommande de sauvegarder les données importantes et conseille fortement de supprimer ou de formater le contenu avant l'envoi d'un appareil au service technique.
Cette recommandation est particulièrement importante lorsque le support est suspecté de stocker des données sensibles sans protection cryptographique suffisante.
Le SSD ThinkPlus TSD303 présentait une faille différente
La recherche ne s'est pas limitée à la FU100.
Xusheng Li a également examiné le SSD externe ThinkPlus TSD303.
Dans ce cas, les données étaient effectivement chiffrées.
La faiblesse identifiée concernait plutôt la manière dont le mot de passe était vérifié.
Selon l'analyse publiée, le périphérique pouvait transmettre au logiciel de l'ordinateur le mot de passe correct sous une forme non protégée afin que ce logiciel le compare avec la valeur saisie.
Un acteur capable d'observer cette communication pouvait potentiellement récupérer une information essentielle à l'accès aux données.
La présence d'un véritable chiffrement sur le support ne suffisait donc pas à garantir la confidentialité si le mécanisme d'authentification exposait le secret.
Les travaux rapportent plusieurs étapes de correction, dont une approche intermédiaire critiquée pour la faiblesse de sa gestion cryptographique.
Une correction ultérieure aurait déplacé la vérification du mot de passe directement dans le périphérique, afin d'éviter de renvoyer le mot de passe correct à l'ordinateur.
Ce cas illustre une autre leçon : le chiffrement du stockage et la sécurité de l'authentification doivent être examinés ensemble.
D'autres périphériques partageaient des composants logiciels fragiles
Le chercheur a également étudié plusieurs dispositifs reposant sur un ensemble d'outils logiciels commun.
Selon les résultats présentés lors de ses recherches, différents modèles comportaient des faiblesses dans la transmission ou la protection des mots de passe.
Certains envoyaient des secrets sous une forme directement lisible.
D'autres stockaient des données non chiffrées ou utilisaient des mécanismes cryptographiques permettant de retrouver les informations nécessaires à l'accès.
Ces observations suggèrent qu'une conception logicielle fragile peut se retrouver dans plusieurs produits lorsqu'ils réutilisent des composants ou des bibliothèques communs.
Il faut néanmoins éviter une généralisation excessive.
Les résultats détaillés n'ont pas été publiquement associés à toutes les marques et à toutes les références étudiées.
Une faiblesse observée sur une solution précise ne permet pas d'affirmer que tous les périphériques biométriques ou toutes les clés USB chiffrées présentent le même défaut.
L'analyse du périmètre réel de chaque vulnérabilité reste indispensable.
L'intelligence artificielle a accéléré une partie des recherches complémentaires
La nouvelle couverture médiatique met également en avant l'utilisation d'outils d'intelligence artificielle dans certains travaux de rétro-ingénierie.
Xusheng Li a notamment utilisé OpenAI Codex avec des outils spécialisés d'analyse logicielle pour étudier des mécanismes de protection.
Le cas de Netac est particulièrement révélateur.
Selon le compte rendu, l'analyse assistée a permis d'identifier rapidement une clé fixe intégrée dans un logiciel ainsi que des journaux contenant des informations sensibles.
D'autres travaux ont concerné les protections proposées par KakaSoft et Nexcopy.
Pour KakaSoft USB Copy Protection, le chercheur rapporte une reconstruction du mécanisme de protection en moins d'une demi-heure.
Pour Nexcopy Copy Secure, l'analyse a identifié des éléments cryptographiques présents dans le logiciel de consultation.
Ces résultats ne démontrent pas que l'IA découvre automatiquement toutes les failles.
Ils montrent plutôt que des assistants de programmation peuvent accélérer certaines tâches répétitives de compréhension de code lorsqu'ils sont associés à l'expertise d'un chercheur et à des outils de rétro-ingénierie.
La validation technique des résultats reste nécessaire, particulièrement lorsqu'une analyse automatique propose une hypothèse sur le fonctionnement d'un système de sécurité.
Des comptes cachés ne prouvent pas nécessairement une intention malveillante
Les recherches évoquent également la présence de comptes cachés dans la solution YutianDun de SecZure.
Leur existence a été identifiée par des techniques avancées de débogage et d'analyse de l'exécution.
Ces comptes peuvent constituer un risque important lorsque leurs identifiants sont prévisibles ou réutilisés.
Mais leur présence ne suffit pas, à elle seule, à prouver qu'un fabricant a volontairement introduit une porte dérobée à des fins malveillantes.
Des mécanismes de maintenance, des erreurs de développement ou des choix de conception contestables peuvent produire des situations comparables.
La responsabilité technique et l'intention éventuelle sont deux questions différentes.
Il faut donc distinguer l'existence vérifiée d'un mécanisme d'accès caché de son attribution à une démarche délibérément hostile.
Pourquoi une empreinte digitale n'assure pas automatiquement la confidentialité
Les lecteurs d'empreintes digitales peuvent être utiles.
Ils simplifient l'authentification et évitent parfois de saisir un mot de passe dans des environnements exposés.
Mais leur présence ne révèle pas à elle seule la manière dont les fichiers sont conservés.
Un dispositif peut vérifier une empreinte tout en stockant les données sans chiffrement.
Un autre peut chiffrer correctement les données, mais gérer de manière dangereuse le secret utilisé pour les déverrouiller.
Un troisième peut combiner chiffrement et authentification robustes, tout en présentant une vulnérabilité dans le logiciel de configuration.
Ces mécanismes doivent donc être évalués séparément.
La mention AES-256 sur un emballage ne permet pas de vérifier comment les clés sont générées, où elles sont conservées ni si les fichiers sont effectivement chiffrés.
Pour des données confidentielles, la sécurité d'un produit doit être fondée sur des éléments techniques vérifiables, et pas uniquement sur ses caractéristiques commerciales.
Le risque principal apparaît en cas de perte ou de vol
La vulnérabilité de la FU100 concerne directement les situations dans lesquelles une personne non autorisée obtient un accès physique au périphérique.
Une clé USB peut être perdue dans un transport, oubliée dans un bureau, volée avec un sac ou envoyée à un prestataire.
Lorsque le support stocke ses fichiers en clair, une personne capable d'accéder directement à la mémoire peut contourner les protections logicielles ou biométriques du boîtier.
Le risque porte donc sur la confidentialité des documents.
Il n'est pas nécessaire de démontrer une attaque à distance contre le système d'exploitation pour comprendre la gravité de ce défaut.
En revanche, les recherches disponibles ne permettent pas d'affirmer qu'une campagne massive de vol de données a effectivement exploité cette vulnérabilité.
L'existence d'un risque technique et l'observation d'une exploitation réelle restent deux faits distincts.
Les entreprises doivent vérifier leurs inventaires matériels
Pour une organisation utilisant des supports de stockage amovibles, la première démarche consiste à identifier les modèles effectivement déployés.
Le nom commercial d'une gamme ne suffit pas toujours, car plusieurs références peuvent utiliser des architectures matérielles différentes.
Les administrateurs doivent relever les modèles et numéros de série, puis consulter les avis de sécurité correspondants.
Dans le cas Lenovo, la référence LEN-210545 permet d'identifier les quatre produits couverts par l'annonce officielle.
Il convient ensuite de vérifier la procédure corrective applicable à chaque appareil.
Les supports contenant des données sensibles peuvent nécessiter une gestion prioritaire, particulièrement lorsqu'ils circulent hors des locaux de l'entreprise.
La sauvegarde et la migration vers un support de confiance doivent être envisagées avant toute intervention susceptible d'affecter les données.
Une entreprise ne devrait pas considérer qu'un périphérique reste sûr simplement parce qu'il continue à demander une empreinte au moment de la connexion.
Ce qu'un utilisateur de FU100 peut faire dès maintenant
Un propriétaire de Lenovo ThinkPlus FU100 doit d'abord vérifier la référence exacte de son appareil.
S'il est concerné par l'avis de sécurité, il peut contacter l'assistance Lenovo pour connaître les possibilités de remplacement ou de correction.
En attendant une confirmation de remédiation, il est prudent de ne pas utiliser ce support comme unique moyen de protection de documents particulièrement confidentiels.
Les fichiers importants doivent être sauvegardés dans un environnement dont les protections sont connues.
Si des informations sensibles sont déjà stockées sur la clé, leur transfert vers un support utilisant un chiffrement vérifié peut être approprié.
Il faut néanmoins distinguer la migration des données d'une éventuelle exposition passée.
Déplacer les fichiers aujourd'hui ne permet pas de savoir si un tiers a déjà eu accès à la mémoire lorsque l'appareil était perdu ou hors de contrôle.
Si une entreprise suspecte une perte de confidentialité, elle doit appliquer ses procédures d'incident plutôt que supposer qu'un remplacement du périphérique résout rétroactivement tous les risques.
La leçon dépasse le seul fabricant Lenovo
Cette affaire n'établit pas que toutes les clés USB biométriques sont inutiles ni que toutes les solutions de chiffrement matériel sont défaillantes.
Elle démontre en revanche qu'un produit peut afficher des arguments de sécurité convaincants sans mettre en œuvre correctement la protection essentielle attendue.
Le défaut de la FU100 était particulièrement grave parce que le contrôle biométrique pouvait donner l'impression que le contenu restait inaccessible après extraction physique du support.
Les travaux complémentaires de Xusheng Li montrent également que d'autres faiblesses peuvent apparaître dans la gestion des mots de passe, les clés codées en dur ou les outils de configuration.
Le recours à des outils d'intelligence artificielle pour accélérer certaines analyses ouvre enfin une perspective supplémentaire : les mécanismes de protection obscurs ou propriétaires peuvent être examinés plus rapidement qu'auparavant.
Cela renforce l'intérêt de principes de sécurité éprouvés, de vérifications indépendantes et de réponses correctives documentées.
L'avis officiel de Lenovo fournit aujourd'hui un point de départ concret aux utilisateurs concernés.
Mais la conclusion générale reste simple : une empreinte digitale peut contrôler l'accès à un appareil, tandis que seul un chiffrement correctement conçu et appliqué protège les données lorsque le support physique tombe entre de mauvaises mains.